BLOG / セキュリティ
LLMJackingとは?AI APIキーを盗む新たな攻撃と企業の対策【2026年11月最新】
- 公開日時
- 更新日時
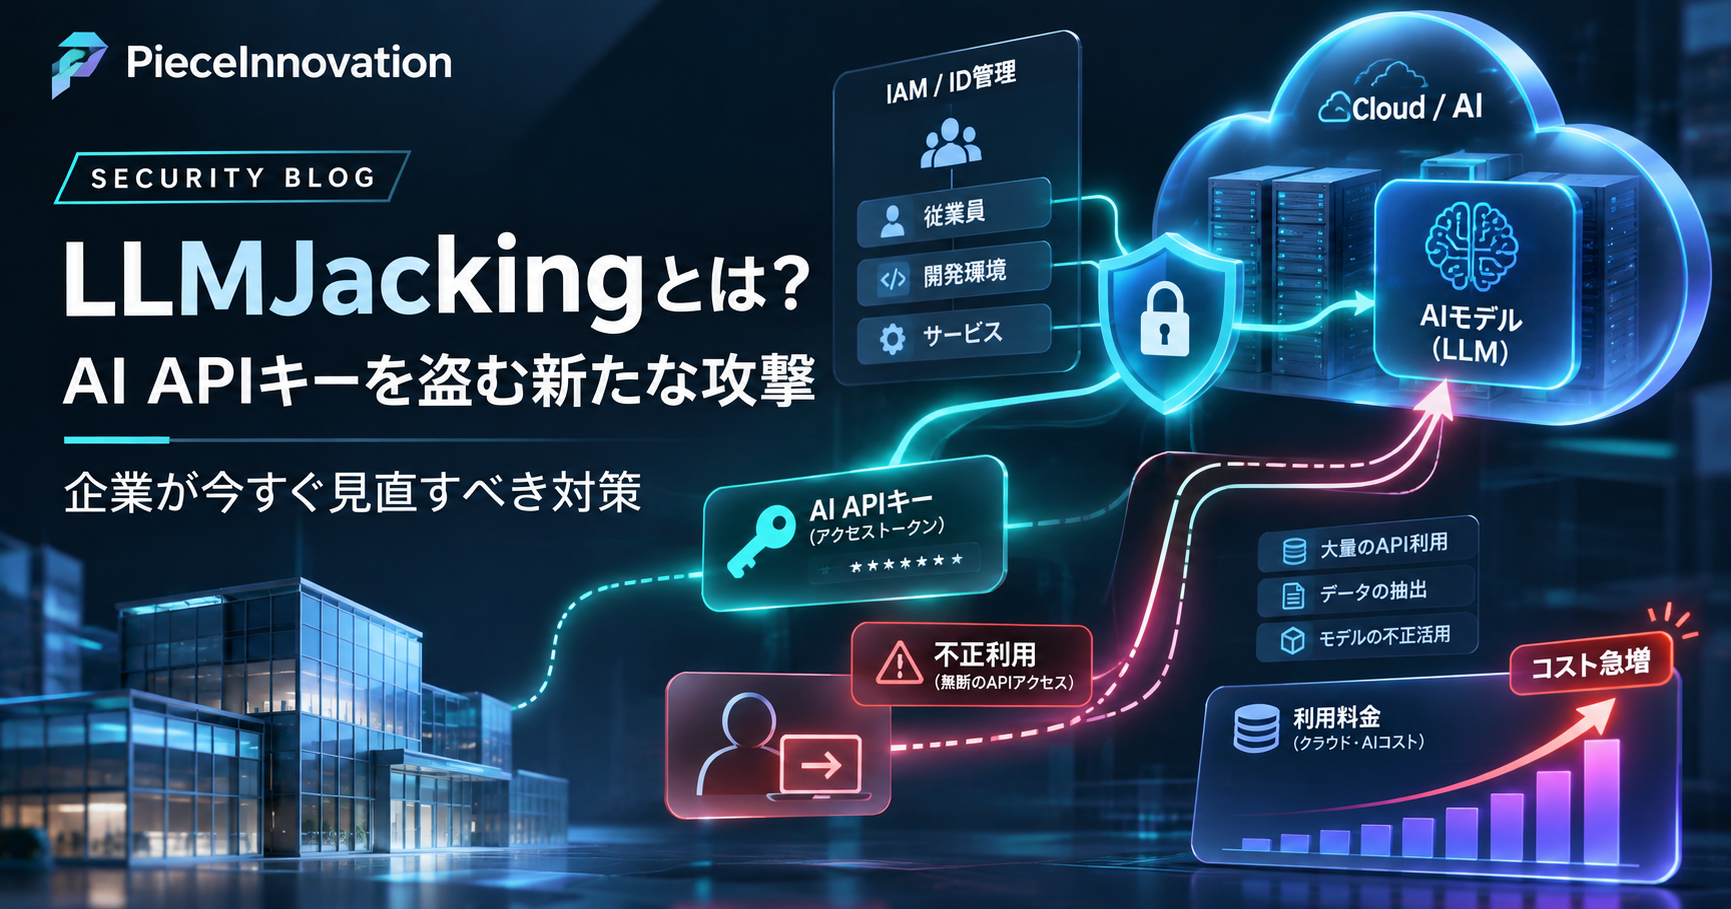
企業の生成AI・LLM API・クラウド利用権限を乗っ取る「LLMJacking」とは?Google・Mandiantが2026年11月5日に公開した最新事例をもとに、APIキー流出、GitHub、IAM、不正請求のリスクと企業が今すぐ確認すべき対策を岡崎市のPieceInnovationが解説します。
LLMJackingとは?AI APIキーを盗み高額請求を発生させる新たな攻撃|企業が今すぐ見直す10項目【2026年11月最新】
生成AIを業務へ導入する企業が増える一方で、企業が契約しているAIの利用権限そのものを盗む攻撃が現実の脅威になっています。
その一つが「LLMJacking(LLMジャッキング)」です。
2026年11月5日、Google Threat Intelligence Group(GTIG)とMandiantは、企業の大規模言語モデル(LLM)やクラウドAIへのアクセス権を乗っ取り、不正利用・転売するLLMJackingについて日本語版の分析を公開しました。
Mandiantが2026年に対応した複数のインシデントでは、金融、小売、テクノロジー、運輸など複数業界が影響を受けています。
さらに、ある事例では不正なクラウド利用料金が1日で10万米ドルを超え、別の組織ではアクセス停止までに累積100万米ドル規模に達したと報告されています。
これまで企業のセキュリティ対策では、
- Webサイト
- メール
- パスワード
- サーバー
- VPN
- WordPress
- クラウドアカウント
などが主な対象でした。
しかし生成AIが企業システムへ組み込まれる現在は、
AIを利用するためのAPIキー・クラウドIAM・サービスアカウント・AI利用料金
まで、重要なセキュリティ資産として管理する必要があります。
この記事では、LLMJackingとは何か、どのように侵入されるのか、APIキーが漏えいすると何が起こるのか、そして企業が今すぐ確認しておきたい対策まで解説します。
LLMJackingとは?
LLMJackingとは、攻撃者が企業のLLMやクラウドAIサービスへのアクセス権限を不正に取得し、企業の契約・クラウド環境を使って大量のAI処理を実行する攻撃です。
例えば企業が、
- Gemini API
- Google Cloud Vertex AI
- Amazon Bedrock
- Azure上の生成AIサービス
- その他のLLM API
などを利用していたとします。
そのAPIキーやクラウド認証情報が盗まれると、攻撃者は自分で利用料金を支払うことなく、被害企業のアカウントでAIを大量利用できる可能性があります。
つまり、
「サーバーを乗っ取る」のではなく、「AIを使う権利とクラウド課金を乗っ取る」
という攻撃です。
なぜ今LLMJackingが注目されているのか
生成AIがPoCや社内実験だけではなく、本番システムへ組み込まれ始めたことで、AIの利用権限自体に金銭的価値が生まれています。
Google / Mandiantの調査では、攻撃者が盗んだAI APIキーやクラウド環境を自分たちで利用するだけでなく、それらを集約して第三者へ販売する「LLMミキサー」と呼ばれる仕組みも確認されています。
LLMJackingでは、
認証情報を盗む
→ クラウドへ侵入
→ AIサービスを探す
→ APIキー・権限を取得
→ 大量のAI処理を実行
→ 利用枠を転売
→ 被害企業へ料金が請求される
という形で攻撃が進みます。
Google / Mandiantが確認した別の事例では、8時間未満で50万回を超えるLLM API呼び出しが実行され、約100万米ドル規模のトークンコストが被害組織側へ押し付けられたとされています。
LLMJackingとクリプトジャッキングの違い
LLMJackingと似た考え方として「クリプトジャッキング」があります。
クリプトジャッキングでは、侵害したサーバーやPCのCPU・GPUを勝手に利用して暗号資産をマイニングします。
LLMJackingでは、狙われる対象がAIへ変わります。
| 比較項目 | クリプトジャッキング | LLMJacking |
|---|---|---|
| 狙われるもの | CPU・GPU | LLM・AI API・クラウドAI |
| 主な認証情報 | サーバー認証情報 | APIキー・IAM・PAT・セッショントークン |
| 主な目的 | 暗号資産マイニング | AI利用・AI利用枠の転売 |
| 金銭被害 | CPU/GPU・クラウド利用料 | LLM API・GPU・クラウド利用料 |
| 主な兆候 | CPU負荷上昇 | API呼び出し・AI利用料金の急増 |
| 今後の注意点 | サーバー侵害 | AI・クラウド権限全体の侵害 |
特にLLMJackingでは、上位モデルや大量推論を利用されることで、短時間で料金が急増する可能性がある点に注意が必要です。
LLMJackingでは「AI APIキーだけ」が狙われるわけではない
LLMJackingという名前から、
「ChatGPTやGeminiのAPIキーだけ守ればよい」
と思ってしまうかもしれません。
しかし、Google / Mandiantが確認した主な初期侵入経路には、
- IAM認証情報
- サービスアカウントキー
- GitHub Personal Access Token(PAT)
- 有効なセッショントークン
- 公開されたLLM APIキー
- 外部公開されたLLMエンドポイント
- 脆弱なWebアプリケーション
などがあります。
つまりLLMJackingは、AIだけのセキュリティ問題ではありません。
GitHub、クラウド、Webシステム、IAM、API、Secret管理まで含む企業IT全体の問題です。
攻撃の流れを簡単に整理
典型的なLLMJackingの流れを簡略化すると、以下のようになります。
認証情報の流出
↓
クラウド環境へ侵入
↓
IAM・サービス・コードを探索
↓
権限昇格
↓
LLM API・AIサービスを発見
↓
APIキー作成・取得
↓
大量のAI利用
↓
利用枠の転売・不正請求
重要なのは、最初からAI APIキーそのものが盗まれるケースだけではないことです。
通常のクラウド認証情報を奪われ、その後の内部探索によってAI環境まで到達されるケースもあります。
1. GitHubにAPIキーを公開してしまう
企業で特に注意したいのが、GitHubなどへの認証情報の誤公開です。
開発中に、
API_KEY=xxxxxxxxxxxxxxxx
のような認証情報をソースコードや設定ファイルへ直接書き、そのままGitHubへpushしてしまうケースがあります。
Google / Mandiantは、公開されているGitHubリポジトリから、企業が外部へ露出させてしまったLLM APIキーを攻撃者が収集していた事例を報告しています。
「GitHubから削除した」だけでは十分ではない
一度公開されたAPIキーについては、
「ファイルから消したから大丈夫」
とは考えないほうが安全です。
Gitの過去コミットや外部収集ツールなどから、すでに取得されている可能性があります。
漏えいが疑われる場合は、
APIキー自体を無効化し、新しいキーへ交換する
ことが基本です。
2. 攻撃者は「小さなリクエスト」でキーを確認することがある
Google / Mandiantの調査で興味深いのが、盗んだAPIキーの確認方法です。
攻撃者は、いきなり大量のAPIリクエストを送るとは限りません。
報告では、
max_tokens=1
という非常に小さなリクエストを使って、盗んだ認証情報が有効かどうか確認する手法が確認されています。
これは、大量アクセスによる異常検知を避けながら、
「このキーはまだ使えるか?」
だけを確認するためです。
そのため、
「大量利用されていないから大丈夫」
とは限りません。
低ボリュームの不自然なAPI利用も確認する必要があります。
3. サービスアカウントの権限が強すぎる
クラウドシステムでは、人間ではなくアプリケーションやシステムが処理を実行するためにサービスアカウントを利用することがあります。
問題になるのは、
必要以上の権限を持たせている場合です。
本来、
「AIモデルを呼び出すだけ」
のサービスアカウントに、
- IAM変更
- 新規アカウント作成
- Secret Manager閲覧
- VM管理
- APIキー作成
- 管理者権限
まで付与されていた場合、侵害時の被害範囲が一気に広がります。
Google / Mandiantも対策として「最小権限の原則」を推奨しています。
4. クラウドのSecretまで盗まれる可能性がある
一度クラウド環境へ侵入されると、LLM APIキーだけで終わらない場合があります。
Google / Mandiantが調査したケースでは、攻撃者がクラウド環境を探索し、
- インフラ認証情報
- データベースパスワード
- 管理者パスワード
- サードパーティAPIキー
- ソースコード
- その他のSecret
などを探していたことが確認されています。
つまりLLMJackingの入口から、クラウド環境全体の侵害へ広がる可能性があります。
Webシステムやクラウド環境全体の認証・権限管理を見直したい場合は、PieceInnovationのWebサイトセキュリティ対策・保守運用でもご相談いただけます。
5. 盗んだAI利用権限が転売されている
LLMJackingで特に特徴的なのが、盗んだアクセス権を「商品」として扱う犯罪エコシステムです。
Google Threat Intelligence Groupは、盗んだAPIキーやAI利用枠を複数集約し、第三者へ提供する仕組みを確認しています。
こうした仕組みは「LLMミキサー」と呼ばれています。
攻撃者からすると、
- AI APIキーを盗むグループ
- クラウドへ侵入するグループ
- AI利用枠を集約するグループ
- 第三者へ販売するグループ
という分業も成立し始めています。
生成AIの利用単価が高くなるほど、攻撃者にとっても価値が高まります。
LLMJackingで企業に起こり得る4つの被害
1. AI・クラウド料金の急増
最も分かりやすい被害です。
大量のLLM API呼び出し、GPUインスタンスの起動、高価格モデルの利用などによって、短時間で請求額が増える可能性があります。
2. クラウド環境全体への侵入
IAMやサービスアカウントが侵害されている場合、AIだけでなく、
- サーバー
- データベース
- ストレージ
- Secret
- ソースコード
なども調査対象になる可能性があります。
3. 不正なアカウント・キーを追加される
攻撃者が侵入後に、
- 新しいIAMユーザー
- サービスアカウント
- SSHキー
- APIキー
などを追加し、侵入口となったキーを無効化してもアクセスできる状態を作るケースがあります。
4. 顧客・社内データへの影響
LLMを利用しているシステムが社内データベースや顧客情報へ接続している場合、AI利用権限の問題だけでは済まない可能性があります。
AIシステムを開発する際は、モデル接続だけではなく、認証・権限・Secret管理・ログまで含めた設計が重要です。
PieceInnovationでは生成AI・AIシステム開発についても、既存システムやAPIとの連携を含めて対応しています。
企業が今すぐ確認したい10項目
LLMJacking対策として、まず以下を確認してください。
| 優先度 | 確認項目 | 確認内容 |
|---|---|---|
| 高 | APIキー | GitHubなどへ公開されていないか |
| 高 | IAM | 不要な管理者権限がないか |
| 高 | サービスアカウント | 必要以上の権限を持っていないか |
| 高 | MFA | 管理者・開発者アカウントで有効か |
| 高 | Secret管理 | ソースコードに直接書いていないか |
| 高 | APIクォータ | 利用量の上限を設定しているか |
| 高 | 予算アラート | 急激な料金増加を検知できるか |
| 中 | ログ | AI APIの呼び出し状況を確認できるか |
| 中 | Secret Scan | GitHub・GitLab等を自動検査しているか |
| 中 | シャドーAI | 社内で誰がどのAIを使っているか把握しているか |
一つでも「分からない」がある場合は、現在のクラウド・AI利用状況を棚卸しすることをおすすめします。
APIキーはソースコードに直接書かない
AI APIを利用する場合、APIキーをソースコードへ直接書き込む設計は避けます。
本番環境では、
- Secret Manager
- 環境変数
- クラウド側の安全な認証方式
- ワークロードID
などを利用し、アプリケーションコードと秘密情報を分離します。
さらに、Secretの保存場所を変えるだけでなく、
誰がそのSecretを閲覧できるのか
まで確認してください。
最小権限を徹底する
AIシステムで最も重要な考え方の一つが最小権限です。
例えば、
「Geminiを呼び出すアプリ」
にクラウド全体の管理権限は必要ありません。
同様に、
「Bedrockを呼び出すシステム」
へIAMユーザー作成権限を持たせる必要もありません。
必要なサービス、必要なモデル、必要な操作だけに絞って権限を設定します。
APIキーごとに利用範囲を分ける
1本のAPIキーを、
- 開発環境
- ステージング
- 本番
- 社内ツール
- 顧客向けシステム
ですべて共有する運用は避けたほうが安全です。
環境や用途ごとにキーを分けることで、1つのキーが漏えいした場合の影響範囲を限定できます。
Google / Mandiantも、APIキーをモデル・環境・利用制限ごとに細かく分離することを推奨しています。
予算アラートだけではなく利用上限も考える
クラウドの料金対策というと、予算アラートだけ設定している企業もあります。
しかしアラートは基本的に、
「使いすぎたことを知らせる仕組み」
です。
可能であれば、
- APIクォータ
- モデルごとの利用制限
- リクエスト数制限
- クラウド支出上限
- レート制限
なども組み合わせます。
大量利用そのものを止める仕組みと、異常を知らせる仕組みを分けて考えることが重要です。
「誰がどのAIを使っているか」を把握する
これから企業で大きな問題になりやすいのが「シャドーAI」です。
例えば、
営業担当が独自にAI APIを契約している
開発者が個人アカウントでAPIキーを取得している
部署ごとに別のAIツールを導入している
といった状態です。
情報システム担当者が把握していないAPIキーが存在すると、会社としてローテーション、利用停止、ログ確認ができません。
AIを禁止することよりも、
会社で使っているAI・API・クラウドを把握できる状態
を作ることが重要です。
すでにAPIキーをGitHubへ公開してしまった場合
APIキーの公開に気付いた場合は、ファイルを削除するだけで終わらせないでください。
基本的な対応は次の順番です。
1. 該当APIキーを無効化
↓
2. 新しいキーを発行
↓
3. 利用ログを確認
↓
4. 不審なAI API利用を確認
↓
5. クラウド料金を確認
↓
6. IAM・サービスアカウントを確認
↓
7. 他のSecretへの影響を確認
↓
8. Git履歴・公開範囲を確認
↓
9. Secret管理方式を変更
重要なのは、
「漏えいしたかもしれないキー」ではなく「すでに取得された可能性があるキー」
として扱うことです。
APIキー漏えいが疑われる場合に確認したいログ
LLMJackingでは、不正利用の痕跡をログから確認できる場合があります。
AWS
Amazon Bedrockを利用している場合は、CloudTrailなどで不自然な操作がないか確認します。
特に、
- 新しいアクセスキーの作成
- 新規IAMユーザー
- Bedrockモデルの呼び出し
- モデル一覧の取得
- ログ設定の変更
などを確認します。
Google Cloud
Vertex AIやGemini系サービスを利用している場合は、
- サービス有効化
- モデル呼び出し
- モデル一覧取得
- Endpoint一覧取得
- IAM変更
- ログ設定変更
などを確認します。
Azure
Azure上のAIサービスを利用している場合は、
- 新しいAIリソースの作成
- 推論APIへの大量POST
- AIリソース一覧取得
- 診断ログ設定変更
などを確認します。
利用しているクラウドによって確認すべきログは変わるため、異常が疑われる場合は環境全体から確認する必要があります。
「AIを導入する」と「AIを安全に運用する」は別
生成AIシステムでは、
利用者
↓
Webシステム
↓
認証
↓
APIキー・サービスアカウント
↓
LLM
↓
クラウド課金
↓
社内・顧客データ
という複数の要素がつながっています。
LLMの精度だけ見ていても、システム全体を安全にはできません。
AI導入時には、
- 認証
- 権限
- IAM
- Secret
- API
- ログ
- 利用上限
- 請求監視
- バックアップ
- インシデント対応
まで含めて設計する必要があります。
AIシステムを導入したものの、APIキーやクラウド権限の管理まで確認できていない企業様へ
PieceInnovationでは、AIシステム開発とWeb・クラウドのセキュリティ対策を分けずに、現在の構成から整理できます。
「Webサイトは対策済み」でも安心できない理由
近年、企業のセキュリティ対象はWebサイトだけではなくなっています。
WordPressやPHPを最新版にしていても、
- GitHubにAPIキーがある
- クラウドIAMが強すぎる
- 退職者アカウントが残っている
- サービスアカウントキーを長年交換していない
- AI利用状況を把握していない
といった別の入口が残っている可能性があります。
そのため、
Webサイト → クラウド → GitHub → AI → API
を別々に考えすぎないことが重要です。
被害が疑われる場合は「AI APIだけ止める」で終わらせない
不正利用が見つかった場合、
「APIキーを交換したから終了」
では不十分なケースがあります。
攻撃者がクラウドへ侵入した後、
- 別のAPIキー
- 不正IAMアカウント
- サービスアカウント
- SSHキー
- 高権限トークン
などを追加している可能性があるためです。
侵害が疑われる場合は、クラウド環境全体で永続化の痕跡まで確認します。
Webサイトやクラウドへの不正アクセスが疑われる場合は、PieceInnovationの不正アクセス対策・被害後のご相談から、被害が確定していない段階でもご相談いただけます。
よくある質問
LLMJackingとは何ですか?
企業のLLMや生成AIへのアクセス権限を不正取得し、AI APIやクラウドリソースを勝手に利用する攻撃です。
盗んだAI利用枠が第三者へ転売されるケースも確認されています。
ChatGPTをブラウザで使っているだけでもLLMJacking対策が必要ですか?
今回Google / Mandiantが報告しているLLMJackingでは、主にクラウド環境、LLM API、IAM、サービスアカウント、認証トークンなどが重要な対象です。
ただし企業としては、ブラウザ利用だけでなく、誰がどのAIサービスを利用しているかを把握することが重要です。
APIキーをGitHubから削除すれば大丈夫ですか?
漏えいした可能性がある場合は、削除だけではなくキーを無効化し、再発行してください。
すでに第三者が取得している可能性を考えて対応する必要があります。
APIキーを環境変数にすれば安全ですか?
ソースコードへ直接書くより安全ですが、環境変数を参照できる権限やホスティング環境そのものが侵害されれば取得される可能性があります。
保存場所だけではなく、権限・ログ・Secret管理まで確認します。
MFAを設定していれば安全ですか?
MFAは重要ですが、すべての攻撃を防げるわけではありません。
Google / Mandiantの調査では、セッショントークンやサービスアカウントキーなどが悪用されたケースも確認されています。
AI APIの料金被害を防ぐ方法はありますか?
APIクォータ、レート制限、予算アラート、支出上限、用途別のAPIキー分離などを組み合わせます。
PieceInnovationにご相談ください
生成AIの導入が進むほど、企業が守るべき対象は増えていきます。
株式会社PieceInnovationでは、愛知県岡崎市を拠点に、
- AIシステム開発
- API連携
- Webシステム開発
- クラウド環境
- 認証・権限管理
- Webサイトセキュリティ
- 不正アクセス対策
- 保守運用
まで含めて対応しています。
「AIを導入したがAPIキーの管理方法が分からない」
「AWSやGoogle CloudのIAMが整理できていない」
「GitHubにSecretが入っていないか不安」
「サービスアカウントの権限が強すぎる気がする」
「不審なAI利用料金が発生した」
「Webサイト・クラウド・AIをまとめて確認したい」
という企業様は、現在の環境を整理するところから対応できます。
セキュリティ全体を見直す場合は、PieceInnovationのWebサイトセキュリティ対策をご確認ください。
すでに不審なアクセス・改ざん・管理画面への不正ログインなどが疑われる場合は、不正アクセス対策・被害後のご相談をご利用ください。
AIシステムそのものの設計・開発を見直したい場合は、PieceInnovationのAI開発・生成AIシステム開発をご確認いただけます。
関連記事
- WordPress 7.1.4で脆弱性を修正|PHP更新済みでも確認したい企業サイトの対策
- お名前.comでサイバー攻撃|最大26,739サーバーに影響の可能性、企業が今すぐ見直すべき対策
- Webサイトセキュリティ対策・保守運用
- 不正アクセス対策・被害後のご相談