BLOG / セキュリティ
PHPに重大脆弱性、11月19日修正版公開へ|WordPressへの影響と対策【2026年】
- 公開日時
- 更新日時
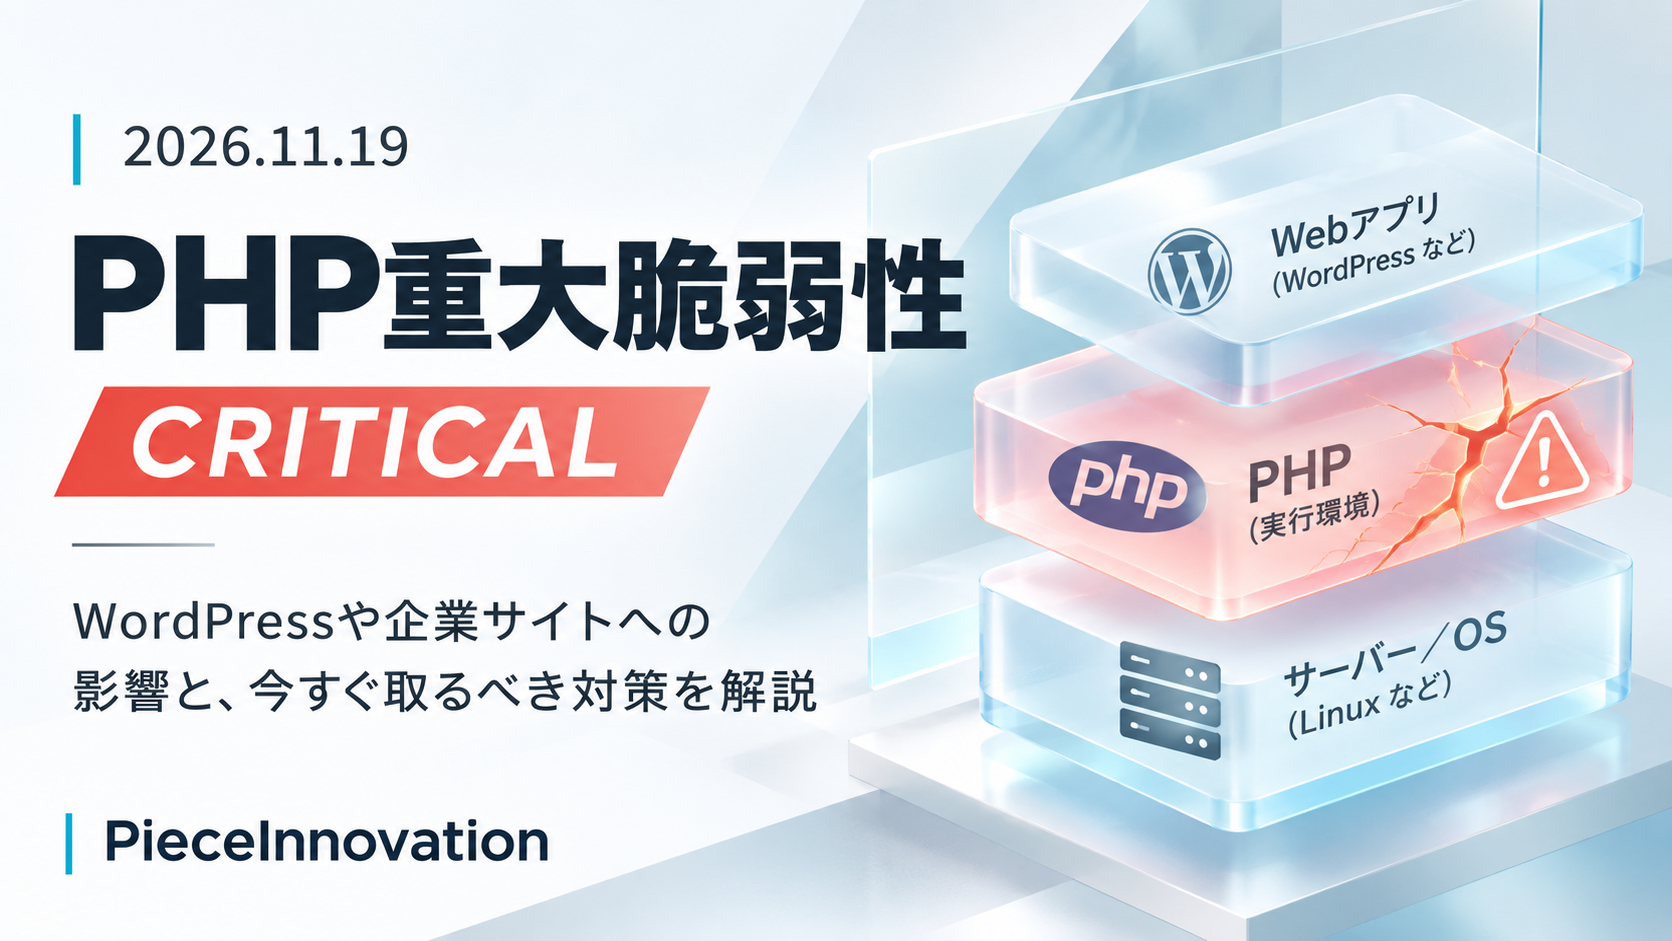
【2026年11月20日更新】PHPの重大脆弱性17件が修正され、うち7件が最高深刻度「Critical」。IPAも注意喚起を発表。修正版PHP 8.2.36/8.3.37/8.4.28/8.5.13の情報、WordPress・Laravelへの影響、PHPバージョンの確認方法、企業が今すぐ行うべきセキュリティ対策を解説します。
【2026年11月20日更新】PHPの重大脆弱性17件を修正、最高深刻度「Critical」7件|WordPressへの影響と企業が今すぐ行うべき対策
2026年11月19日、PHPの重大な脆弱性に対応するセキュリティアップデートが正式に公開されました。
今回のアップデートでは、**合計17件の脆弱性が修正され、そのうち7件が最高深刻度「Critical(致命的)」**と評価されています。
一部の脆弱性では、特定の条件が成立した場合、認証なしのリモートコード実行(RCE)につながる可能性が報告されています。
修正版として公開されたのは、次の4バージョンです。
- PHP 8.5.13
- PHP 8.4.28
- PHP 8.3.37
- PHP 8.2.36
10月21日に発表された重大なPHP脆弱性「PHP2Shell」に続き、企業のホームページやWebシステムの管理担当者が注意したいセキュリティ情報です。
WordPressを最新版にしている企業であっても、PHP本体が適切に更新されているか確認が必要です。
ただし、今回Criticalと評価された脆弱性は、標準以外の設定や一般的ではない構成など、特定の条件で影響することがPHP公式から説明されています。
すべてのWordPressサイトが直ちに危険な状態にある、という意味ではありません。
また、2026年11月19日には、独立行政法人情報処理推進機構(IPA)もPHPの脆弱性に関する事前の注意喚起を公開しています。
本記事では、愛知県岡崎市の株式会社PieceInnovationが、PHP公式発表およびIPAの注意喚起をもとに、今回の脆弱性、WordPressやLaravelへの影響、PHPバージョンの確認方法、企業が取るべき対応を解説します。
この記事の最終情報更新日:2026年11月20日(日本時間)
※本記事は2026年11月20日時点で確認できた情報に基づきます。実際の影響はPHPのバージョン、サーバー構成、設定、利用している機能などによって異なります。
2026年11月19日、PHPに何が起きたのか?
PHP公式セキュリティチームは、2026年11月18日付で「Upcoming Critical PHP Security Release」を発表しました。
翌19日には、予告どおりセキュリティアップデートが正式に公開されています。
今回の発表内容を整理すると、以下のとおりです。
| 項目 | PHP公式発表・公開後の情報 |
|---|---|
| 事前発表日 | 2026年11月18日 |
| 修正版の公開日 | 2026年11月19日 |
| 修正された脆弱性 | 合計17件 |
| Critical(致命的) | 7件 |
| High(高) | 4件 |
| Medium(中) | 6件 |
| CriticalのCVSS基本値 | 9.2(CVSS v4.0) |
| 修正版 | PHP 8.2.36/8.3.37/8.4.28/8.5.13 |
| 主な危険性 | 条件付きのリモートコード実行、メモリ破損、サービス停止など |
| 推奨対応 | 影響条件の確認と修正版の速やかな適用 |
今回のアップデートは、PHPが通常実施しているリリースサイクルの一環として公開されました。
しかし、最高深刻度がCriticalとされる脆弱性が7件含まれており、PHPの実行環境によっては重大なセキュリティリスクにつながる可能性があります。
特に注意したいのは、PHP自体の脆弱性であるため、WordPressだけでなく、PHPを使用した幅広いWebシステムが確認対象となることです。
例えば、企業のホームページ以外にも、予約システム、会員管理システム、ECサイト、社内業務システムなどでPHPが利用されている場合があります。
PHP公式は、各サポート対象バージョンの利用者に対して、今回のセキュリティ修正版へのアップグレードを推奨しています。
公式情報:PHP公式:2026年のリリース情報
今回のPHP脆弱性は、どのバージョンに影響する?
2026年11月19日に公開されたセキュリティ修正版は、次のとおりです。
PHP修正版の一覧
| PHPバージョン | 更新前の直近バージョン | 今回の修正版 | 対応 |
|---|---|---|---|
| PHP 8.2 | 8.2.35 | 8.2.36 | 更新を推奨 |
| PHP 8.3 | 8.3.36 | 8.3.37 | 更新を推奨 |
| PHP 8.4 | 8.4.27 | 8.4.28 | 更新を推奨 |
| PHP 8.5 | 8.5.12 | 8.5.13 | 更新を推奨 |
※更新前のバージョンは、今回の修正版の直前に公開された公式リリースです。さらに古いバージョンでも、今回または過去の脆弱性が修正されていない可能性があります。
今回の修正版には、2026年10月に公表された「PHP2Shell」に関する修正も含まれています。
そのため、10月に公開されたPHP 8.2.35/8.3.36/8.4.27/8.5.12へ更新済みの企業も、今回の追加アップデートを確認する必要があります。
PHP 8.6も正式公開
2026年11月19日には、PHP 8.6.0も正式公開されました。
PHP 8.6は新しい機能や改善を含む新しいバージョンであり、今回のセキュリティ修正も取り込まれています。
ただし、今回の脆弱性対策のために、すべてのWebサイトをPHP 8.6へ切り替える必要はありません。
WordPressや既存のWebシステムでは、PHPのバージョンを大きく変更すると互換性の問題が発生する場合があります。
まずは現在使用しているPHP系統の修正版を確認し、必要なセキュリティ更新を適用することが重要です。
PHPのサポート状況も確認が必要
PHP公式のサポート状況は以下のとおりです。
| PHPバージョン | 2026年11月時点の状況 | セキュリティサポート終了予定 |
|---|---|---|
| PHP 8.2 | セキュリティサポート | 2026年12月31日 |
| PHP 8.3 | セキュリティサポート | 2027年12月31日 |
| PHP 8.4 | 通常サポート | 2028年12月31日 |
| PHP 8.5 | 通常サポート | 2029年12月31日 |
| PHP 8.6 | 通常サポート | 2030年12月31日 |
特に注意したいのがPHP 8.2です。
PHP 8.2は2026年12月31日に公式セキュリティサポートが終了する予定です。
今回の脆弱性に対応した場合でも、今後のセキュリティ対策を考えると、PHP 8.3以降への移行を検討する必要があります。
なお、PHP 8.1以前は公式サポートが終了しています。
古いPHPを使用している場合は、今回のアップデートとは別に、サポート対象バージョンへの移行計画が必要です。
公式情報:PHPのサポート対象バージョン
重要なのは、今回の修正対象となるPHPを使用していることと、実際にCriticalの脆弱性を悪用される条件が成立していることは異なる、という点です。
実際の影響は、PHPのバージョンだけでなく、サーバー構成や有効な設定、アプリケーションの実装によって異なります。
また、サーバー事業者が独自にセキュリティ修正を適用している場合、表示されるPHPバージョンが変更されていないこともあります。
そのため、バージョン番号だけで未対応と判断せず、サーバー事業者やOS提供元のセキュリティ情報も確認してください。
Criticalと評価された7件のPHP脆弱性とは?
今回のアップデートでは、17件の脆弱性が修正されました。
そのうち、最高深刻度「Critical」と評価された7件について、主な内容を整理します。
| CVE番号 | 主な脆弱性の内容 |
|---|---|
| CVE-2026-129474 | 特殊なメソッド呼び出しのバックトレース処理における解放済みメモリへのアクセス |
| CVE-2026-129182 | 終了処理後のバックトレース情報に関するメモリの不正利用 |
| CVE-2026-129496 | タイムゾーンキャッシュに関するメモリの不正利用 |
| CVE-2026-129289 | PHP-FPMのHTTPリクエスト処理に関するリクエストスマグリング |
| CVE-2026-126714 | セッションファイルの不完全な書き込みに関する問題 |
| CVE-2026-115560 | セッションデータの保存形式の不一致によるオブジェクト注入 |
| CVE-2026-129481 | セッション終了処理が中断された場合のメモリの不正利用 |
これらはいずれもCVSS v4.0の基本値が9.2と評価されています。
ただし、脆弱性ごとに影響を受けるPHPのバージョンや成立条件は異なります。
また、すべての脆弱性でリモートコード実行が実証されているわけではありません。
リモートコード実行(RCE)とは?
リモートコード実行とは、外部からサーバー上で意図しないプログラムや命令を実行される可能性がある脆弱性です。
実際に悪用された場合、攻撃の条件やサーバー上の権限によっては、次のような被害につながる可能性があります。
- ホームページの改ざん
- 不正なファイルやプログラムの設置
- サーバー上の情報の不正取得
- Webサービスの停止
- 同一サーバー内の別システムへの影響
ただし、これらは脆弱性が悪用された場合に想定されるリスクであり、今回のアップデートによって、すべてのPHP環境でこのような被害が発生しているという意味ではありません。
特に注意したいPHP-FPMとセッション管理
今回の修正には、PHP-FPMやセッション管理に関係する脆弱性が含まれています。
1. PHP-FPMのリクエスト処理
CVE-2026-129289では、PHP-FPMのHTTPリクエスト処理に関する問題が報告されています。
特定の構成でバックエンド接続が再利用されるなどの条件がそろうと、リクエストの処理に不整合が生じ、任意のPHPコードの実行につながる可能性があります。
2. PHPのセッション管理
セッションとは、ログイン状態やユーザーごとの情報を一時的に管理する仕組みです。
今回の修正には、セッションファイルの書き込み処理や保存形式の不一致によって、予期しない処理が実行される問題も含まれています。
特に、特定の条件下で不正なオブジェクトの復元につながる脆弱性が報告されています。
3. PHP内部のメモリ管理
解放済みのメモリにアクセスしてしまう「Use-After-Free」と呼ばれる脆弱性も複数修正されています。
このような問題は、PHPの処理を担当するプロセスの異常終了や、条件によっては任意のコード実行につながる可能性があります。
PHP公式は、Criticalと評価された問題について、非標準設定や一般的ではない構成などが必要になると説明しています。
そのため、必要以上に不安を感じるのではなく、自社のシステムが実際にどのような構成で動作しているかを確認することが重要です。
公式技術情報:PHP公式GitHubセキュリティアドバイザリ
WordPressにも影響する?企業サイトで注意したいこと
WordPressはPHPを使って動作するCMSです。
そのため、今回のPHP脆弱性はWordPressを利用する企業にとっても無関係ではありません。
ただし、WordPressそのものに今回の17件の脆弱性が存在すると発表されたわけではありません。
WordPressを最新版にしていても確認が必要
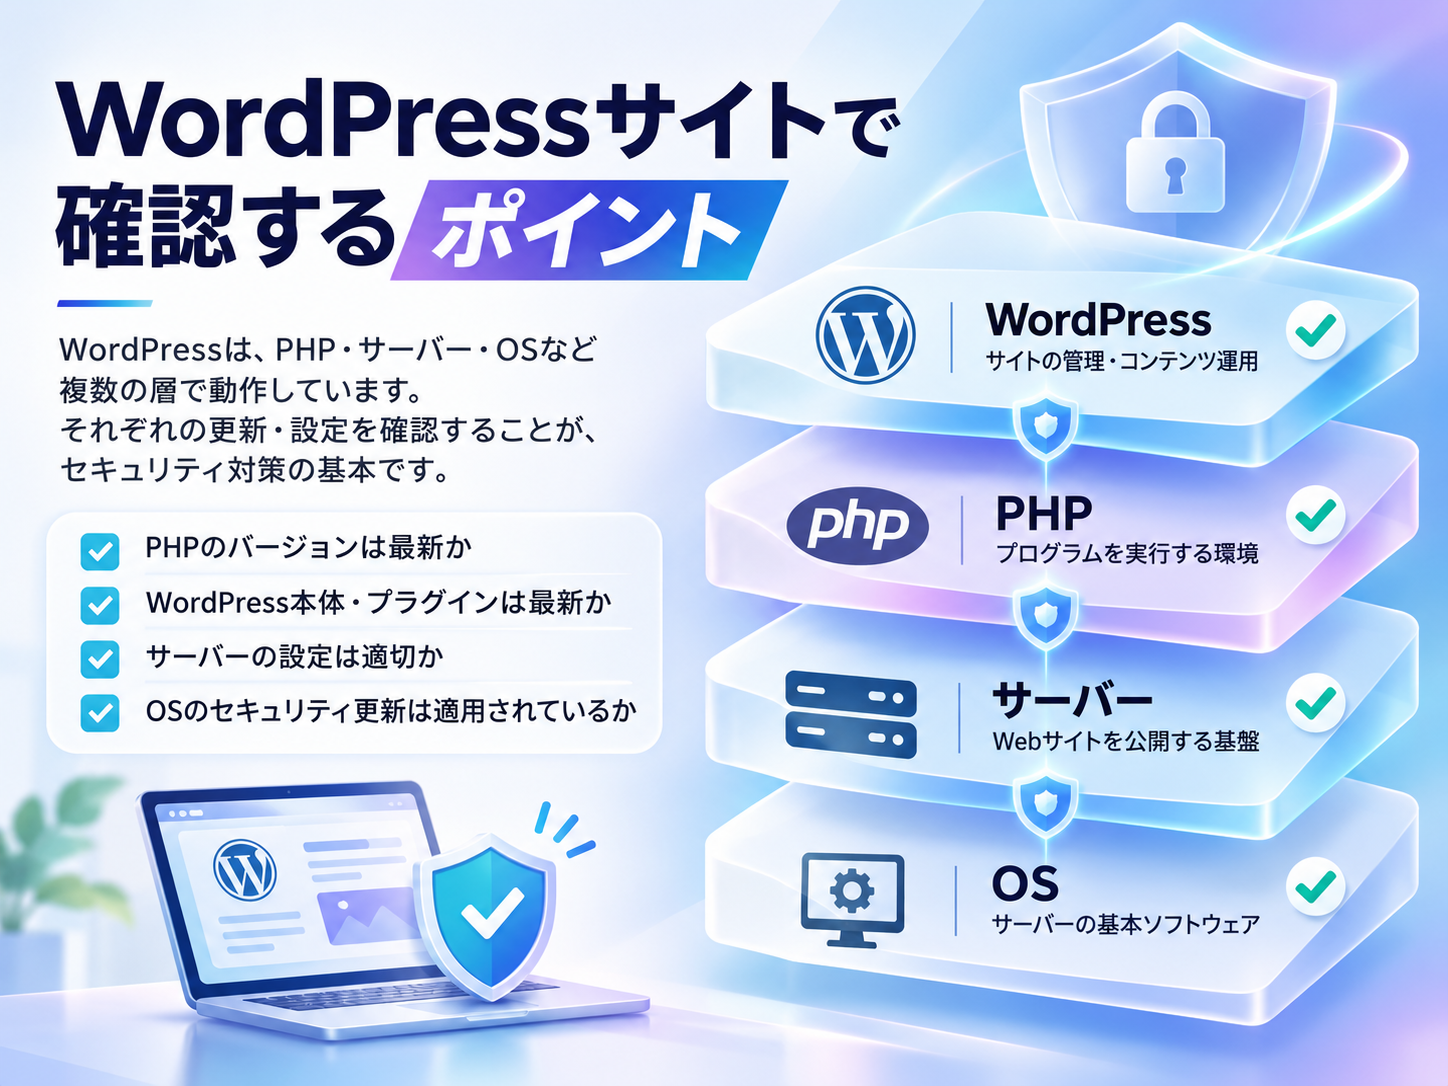
企業のホームページは、一般的に複数のソフトウェアを組み合わせて動作しています。
| 構成要素 | 主な役割 | 今回確認したいこと |
|---|---|---|
| WordPress | サイトや記事の管理 | 本体・プラグインの更新状況 |
| PHP | WordPressのプログラムを実行 | PHP本体のバージョンと修正状況 |
| Webサーバー | Webサイトへのアクセスを処理 | PHPの実行方式と設定 |
| サーバー・OS | サービスの実行基盤 | 修正の提供・適用状況 |
WordPress本体やプラグインを更新するだけでは、PHP本体の修正が完了するとは限りません。
また、PHP本体を更新しただけで、WordPressやプラグインなどのすべてのセキュリティ問題が解消されるわけでもありません。
PHP本体の更新状況と、自社環境が今回の脆弱性の影響条件に該当するかを確認することが重要です。
WordPressでPHPバージョンを確認する方法
WordPressの管理画面へログインできる場合は、次の手順で確認できます。
- WordPressの管理画面へログインする
- 「ツール」を開く
- 「サイトヘルス」を選択する
- 「情報」タブを開く
- 「サーバー」の項目を確認する
- 現在のPHPバージョンを確認する
PHPのバージョンが分かったら、今回の修正版への更新、または必要なセキュリティ修正が適用されているか確認してください。
詳しい操作手順は、WordPressのPHPバージョン確認方法と重大脆弱性への対応でも解説しています。
なお、サーバー会社が修正を独自に適用している場合、表示されるバージョン番号だけでは判断できないことがあります。
PHPを更新するとWordPressが動かなくなることはある?
PHPの更新によって、古いWordPressテーマやプラグインとの互換性問題が発生する可能性があります。
特に、長年更新されていないWordPressサイトでは注意が必要です。
例えば、PHPのバージョン変更によって、以下のような不具合が発生する場合があります。
- ホームページが正常に表示されない
- 管理画面にログインできなくなる
- プラグインが正常に動作しなくなる
- お問い合わせフォームが送信できなくなる
- 一部のページでエラーが発生する
そのため、可能であれば検証環境で事前に動作確認を行うことをおすすめします。
特にPHP 8.2からPHP 8.5など、メジャー・マイナー系列をまたぐ更新では、既存プログラムとの互換性確認が重要です。
今回の脆弱性対応では、現在使用しているPHP系統に修正版が提供されているため、まずは既存の系統内での更新を検討できます。
セキュリティ対策と、Webサイトの安定稼働を両立させることが重要です。
LaravelやPHP製の業務システムにも影響する?
Laravelを利用したWebシステムや、独自に開発したPHPアプリケーションでも確認が必要です。
今回の問題はPHP本体に関するセキュリティリリースであり、特定のCMSだけを対象とした発表ではありません。
例えば、次のようなWebシステムでPHPが利用されていることがあります。
- 会員管理システム
- 予約管理システム
- ECサイト
- 問い合わせ管理システム
- 不動産管理システム
- 社内業務システム
- Laravelなどで構築された独自Webアプリケーション
特に、ログイン機能、セッション管理、外部からのリクエスト処理などを行うシステムでは、利用しているPHPの実行環境や設定を確認することが重要です。
ただし、PHPやLaravelを利用しているという理由だけで、すべての環境に同じ危険性が存在するとは判断できません。
自社のPHP実行環境、設定、サーバー構成を把握し、公開された脆弱性情報と照合する必要があります。
特にクラウドサーバーやVPSで独自の構成を採用している企業は、更新を担当する管理者を明確にしておきましょう。
AWS・VPS・独自サーバーでは誰が更新する?
AWSなどのクラウドサービスやVPSでは、利用しているサービスによって更新の責任範囲が異なります。
例えば、AWS EC2でWebサーバーやPHPを自社管理している場合、AWSがサーバー基盤を管理していても、PHPの更新は自社または委託先の管理者が担当することがあります。
一方、マネージドサービスやレンタルサーバーでは、サービス提供元がセキュリティ修正を管理している場合もあります。
まずは、PHPを誰が更新する契約・運用になっているか確認することが重要です。
10月の「PHP2Shell」と今回の脆弱性は何が違う?
2026年10月21日には、PHPで重大な脆弱性2件が公表されました。
- CVE-2026-109618
- CVE-2026-109619
これらは「PHP2Shell」とも呼ばれ、条件によって認証なしのリモートコード実行につながる可能性がある問題として注意喚起されました。
今回の11月19日のアップデートでは、これらとは別の脆弱性が修正されています。
| 比較項目 | 2026年10月21日 | 2026年11月19日 |
|---|---|---|
| 主な公表内容 | PHP2Shellに関する重大脆弱性 | 17件の脆弱性を修正 |
| 最高深刻度 | Critical | Critical |
| Criticalの件数 | 2件 | 7件 |
| 主な危険性 | 認証不要のリモートコード実行 | 条件付きのリモートコード実行、メモリ破損など |
| 修正版 | 8.2.35/8.3.36/8.4.27/8.5.12 | 8.2.36/8.3.37/8.4.28/8.5.13 |
| 必要な対応 | 10月修正版の適用 | 11月修正版への追加更新 |
今回の脆弱性を、10月に発表されたPHP2Shellと同一の問題として扱うことはできません。
また、10月のPHP2Shell対策を完了している場合でも、11月に公開されたアップデートまで適用されているとは限りません。
10月の問題については、PHP2Shellの脆弱性とWordPressへの影響・対応方法をご確認ください。
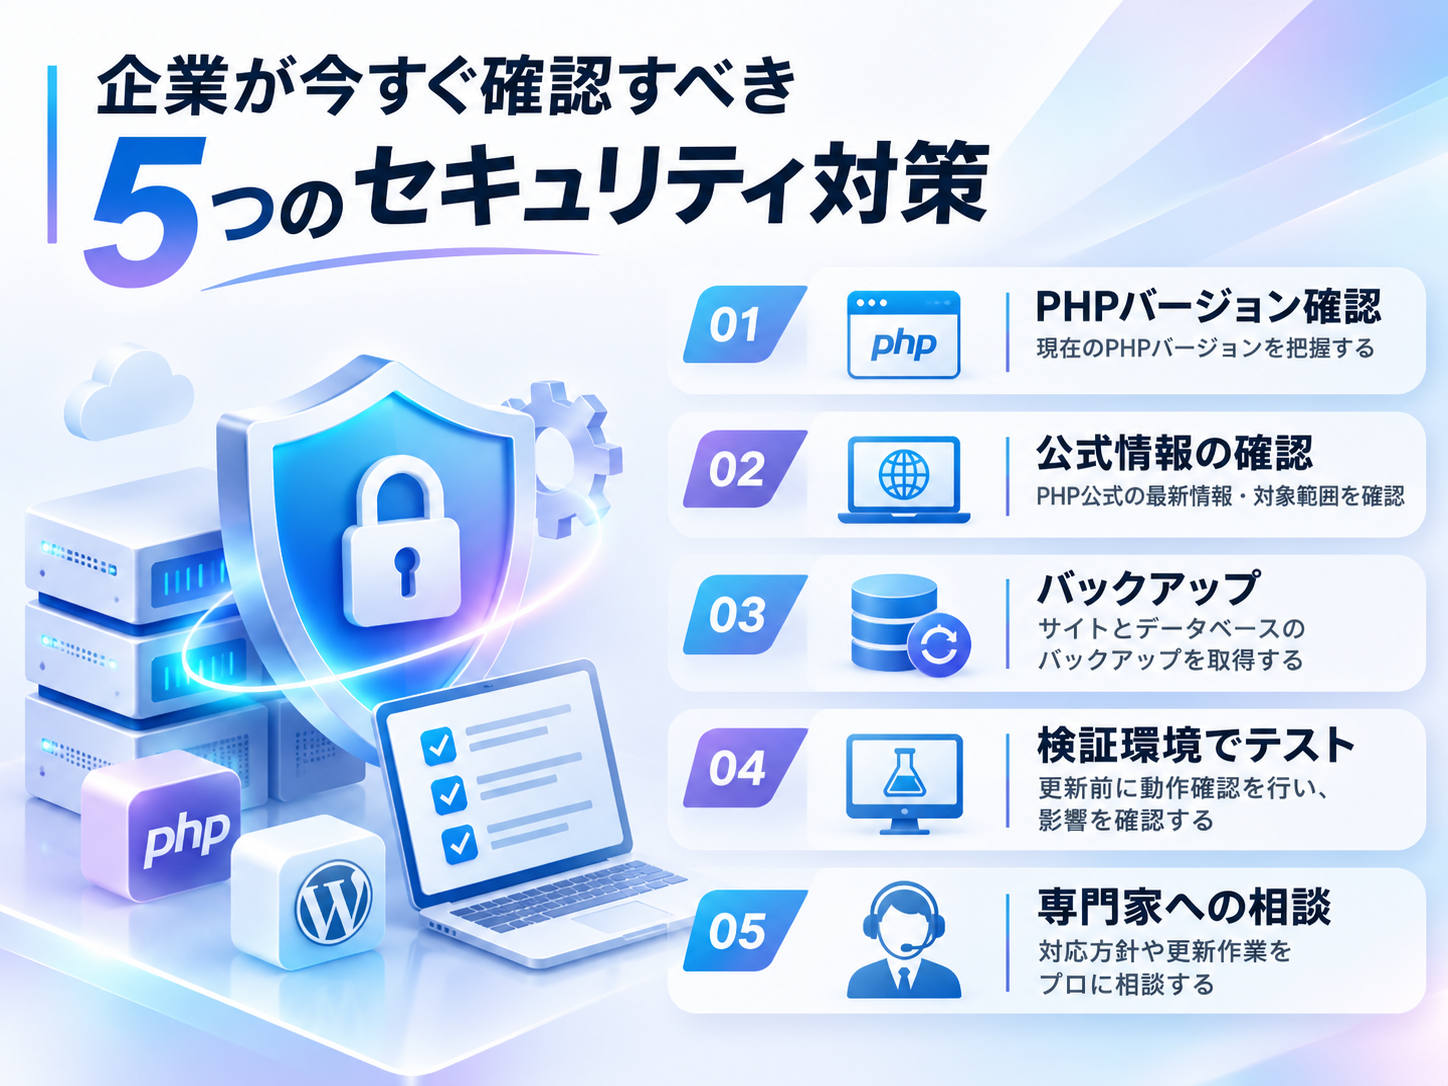
企業が今すぐ確認すべき5つのセキュリティ対策
2026年11月19日に修正版が公開されたため、企業側では自社のWebサイトやシステムの影響を確認し、必要な対応を進めることが重要です。
1. 自社サイトのPHPバージョンを確認する
まず、自社のホームページやWebシステムで利用しているPHPバージョンを調べてください。
複数のWebサイトを運用している場合、サイトごとにPHPのバージョンが異なる可能性があります。
例えば、企業の公式ホームページと予約システムが別のサーバーで動作している場合、それぞれで更新状況を確認する必要があります。
また、以前の制作会社が構築したWebサイトや、長年更新されていない独自システムについても確認してください。
2. サーバー管理会社を確認する
エックスサーバーやその他のレンタルサーバー、AWS、VPSなど、利用している環境によって更新の担当者や手順は異なります。
| 利用環境 | 主に確認すること |
|---|---|
| レンタルサーバー | 事業者による修正提供・適用状況 |
| マネージドサーバー | 保守契約に含まれる対応範囲 |
| VPS・専用サーバー | 自社または委託先によるPHP更新 |
| AWSなどのクラウド | OS・PHP・実行環境の更新責任 |
| Docker環境 | 修正版イメージの取得・再デプロイ |
サーバー会社によっては、OSや配布パッケージに対してセキュリティ修正をバックポートする場合があります。
そのため、必ずしもPHPの表示バージョンが変わるとは限りません。
バージョン番号だけで未対応と判断せず、提供元のセキュリティ情報も確認してください。
3. バックアップの取得状況を確認する
PHPを更新する際は、既存のWordPressやプラグイン、独自システムとの互換性を確認する必要があります。
更新前に、少なくとも次の項目を確認してください。
- サイトファイルのバックアップ
- データベースのバックアップ
- バックアップの保存先
- 復元できる手順と担当者
- 更新後の動作確認項目
バックアップを取得しているだけでなく、問題発生時に復元できる状態であることが重要です。
また、可能であれば本番環境とは別の場所にバックアップを保存しておくことをおすすめします。
4. PHPの設定と実行環境を確認する
今回、PHP公式が特に言及しているのが「非標準設定」や「一般的ではない構成」です。
実際に公開された脆弱性情報でも、PHP-FPMやセッション処理、メモリ管理などに関係する問題が報告されています。
企業のWeb担当者は、必要に応じて、サーバー管理者や制作会社に以下の項目を確認してもらうことをおすすめします。
- PHPの実行方式(PHP-FPM、Apache mod_phpなど)
- PHPのセッション保存方法と設定
- WebサーバーとPHPの接続構成
- 利用しているPHP拡張機能
- サーバーのセキュリティ更新状況
- 今回の脆弱性の成立条件に該当するか
ただし、脆弱性の内容を十分に理解せず、設定を変更することは推奨できません。
設定変更によって、既存のWebサイトや業務システムが正常に動作しなくなる場合があります。
5. 修正版を適用し、動作確認を実施する
今回のセキュリティ修正版はすでに公開されています。
自社環境への影響を確認し、必要な更新を進めてください。
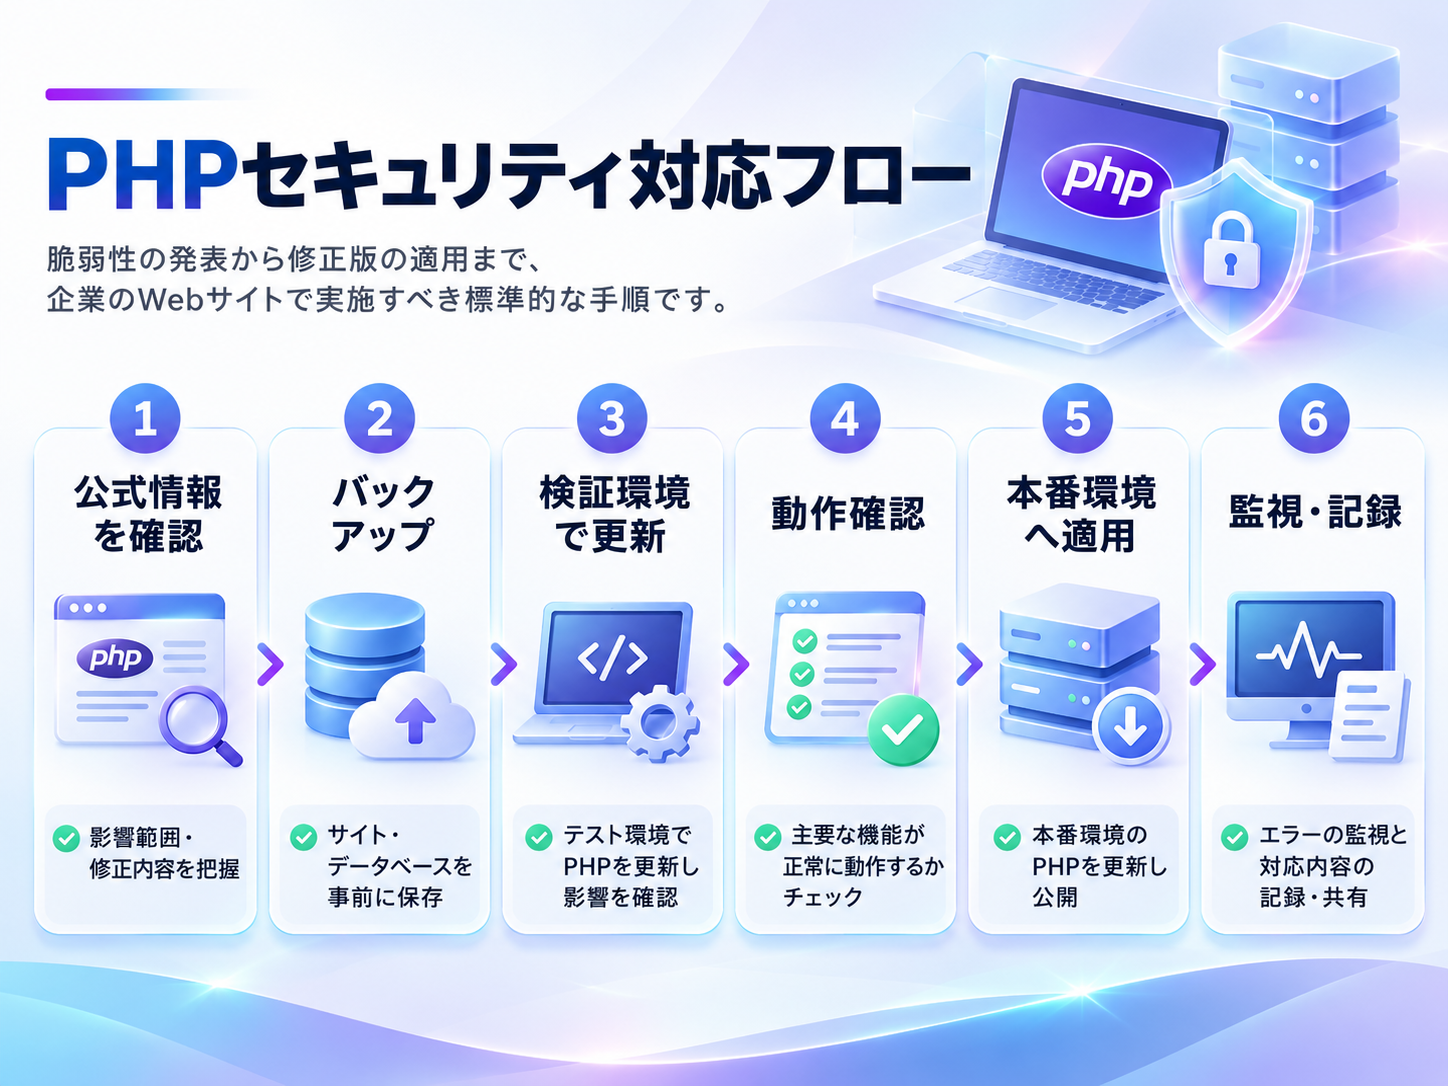
基本的な対応の流れは、次のとおりです。
- 公式情報の確認:修正された脆弱性と対象バージョンを確認
- 影響条件の照合:自社のPHP実行環境や設定との関係を確認
- バックアップと更新準備:ファイル・データベースを保全し、復旧手順を確認
- 修正版の適用:必要なPHPのセキュリティ更新を実施
- 動作確認:Webサイトや業務システムの重要機能を確認
- 対応記録・監視:更新履歴を記録し、エラーや異常な動作を確認
緊急性が高い環境は優先して対応し、更新後にはログイン、問い合わせフォーム、決済、予約、管理画面など、業務上重要な機能を確認してください。
なお、PHPの更新は、サーバーによって適用方法が異なります。
実際にWebサイトで使用しているPHPに修正が適用されているかを確認することも重要です。
ホームページのPHP更新状況が分からない企業様へ
株式会社PieceInnovationでは、PHPやWordPressの更新状況、管理体制、バックアップなどの確認を支援しています。
岡崎市内の企業・店舗を対象に、初回相談・基本診断・結果説明まで0円の緊急支援も実施しています。
自社サイトは大丈夫?PHP脆弱性の確認チェックリスト
今回の発表を受けて、企業の担当者が確認したいポイントをまとめました。
- 自社ホームページのPHPバージョンを把握している
- PHPの今回の修正版、または提供元による必要なセキュリティ修正が適用されている
- WordPress本体・テーマ・プラグインの更新状況を把握している
- サーバー管理会社と保守担当者が分かっている
- 今回の脆弱性の影響条件を確認する担当者が決まっている
- サーバーのセキュリティ修正情報を確認できる
- ファイルとデータベースのバックアップがある
- 更新後にサイトを動作確認できる
- 問題が発生した場合の復旧担当者が決まっている
一つでも分からない項目がある場合は、現在の管理会社やサーバー会社に確認することをおすすめします。
なお、分からない項目があること自体が、被害や脆弱性の存在を意味するわけではありません。
IPAも注意喚起。PHPを利用するシステムの確認を推奨
2026年11月19日、独立行政法人情報処理推進機構(IPA)は、PHPのセキュリティリリースに関する事前の注意喚起を公開しました。
IPAの発表では、今回の脆弱性について、従来のPHP2Shellとは異なり、標準以外の設定や一般的ではない構成で影響することが説明されています。
また、IPAは注意喚起を公開した時点では、今回の脆弱性を悪用した攻撃を確認していないとしています。
今回の注意喚起は、すでに攻撃被害が広がっていると断定するものではなく、セキュリティ修正の公開に備えた予防的な情報提供です。
一方で、脆弱性の悪用が始まった場合、短時間で攻撃が実行される可能性もあるため、速やかな対応の準備が重要とされています。
ホームページ以外にも注意が必要
IPAは、PHPがWebアプリケーションだけでなく、ソフトウェア製品やネットワーク機器などの内部で使用されている場合があることにも言及しています。
そのため、企業ではホームページ以外にも、PHPを使用しているシステムが存在しないか確認することをおすすめします。
ただし、すべての製品についてPHPを利用しているか個別に調査することまで求められているわけではありません。
まずは、利用状況を把握しているシステムを確認し、必要に応じて製品の提供元や保守会社からの案内を確認してください。
公式情報:IPA|PHPのセキュリティリリース公開予定について(2026年11月19日)
※IPAの上記ページは、修正版が公開される前の注意喚起です。公開済みの修正版やCVE番号については、PHP公式の最新情報をご確認ください。
制作会社・管理会社に確認するなら、何を聞けばいい?
今回のような重大な脆弱性が発表された際には、管理会社に次の内容を確認すると対応状況を整理しやすくなります。
2026年11月19日に公開されたPHPセキュリティアップデートについて確認をお願いいたします。
今回のアップデートでは、17件の脆弱性が修正され、PHP 8.2.36/8.3.37/8.4.28/8.5.13が公開されていると認識しております。
現在弊社のWebサイトで利用しているPHPのバージョンと実行環境、今回の脆弱性による影響の有無、セキュリティ修正の適用状況をご教示ください。
また、更新が必要な場合の対応方法や、サイトへの影響についてもご案内いただけますと幸いです。
Webサイトの管理会社が分からない、以前の制作会社と連絡が取れないといった場合は、現在の管理状況から整理する必要があります。
よくある質問(FAQ)
Q. 今回のPHP脆弱性はすべてのWordPressサイトに影響しますか?
すべてのWordPressサイトでCriticalの問題が成立すると発表されたわけではありません。
PHP公式は、最高深刻度の問題について非標準設定や一般的ではない構成が必要と説明しています。
ただし、WordPressはPHPを使用するため、利用しているPHPの修正状況を確認することが重要です。
Q. PHPを最新版にしていれば安全ですか?
今回の修正版への更新は重要なセキュリティ対策です。
しかし、PHP本体を更新していても、WordPress、プラグイン、Webサーバーなどに別の問題が存在する可能性があります。
PHPの更新は重要ですが、それだけですべてのセキュリティ対策が完了するわけではありません。
Q. エックスサーバーなどのレンタルサーバーでも対応が必要ですか?
利用しているサーバーや契約プランによって、PHPの更新方法や事業者側の対応範囲が異なります。
まずはサーバー事業者の公式案内を確認してください。
サーバー側で修正が適用されている場合もありますが、利用者側でPHPバージョンの切り替えが必要な場合もあります。
Q. PHP 8.1以前を使っています。どうすればいいですか?
PHP 8.1以前のバージョンはPHP公式のサポートが終了しています。
今回の脆弱性に限らず、今後のセキュリティ修正を継続的に受けられない問題があるため、サポート対象バージョンへの移行を検討してください。
ただし、WordPressや既存のWebシステムとの互換性を確認せずに切り替えると、サイトが正常に動作しなくなる場合があります。
必要に応じて検証環境で動作確認を行い、計画的に移行しましょう。
Q. PHPの脆弱性でホームページが乗っ取られる可能性はありますか?
脆弱性の種類と成立条件によって異なります。
今回の修正には、特定の条件が成立するとリモートコード実行につながる問題が含まれています。
実際に悪用された場合、サーバー上で不正な処理が実行される可能性があります。
ただし、すべてのPHP環境で同様の攻撃が成立するわけではありません。
自社のサーバー構成や設定が影響条件に該当するか確認することが重要です。
Q. PHPの脆弱性に対応するには、ホームページを作り直す必要がありますか?
必ずしも作り直す必要はありません。
PHPの修正版適用やサーバー設定の見直しで対応できる場合があります。
一方、古いPHPでしか動作しないシステムや、長年更新されていない独自プログラムでは、改修やシステム移行が必要になることもあります。
Q. 10月のPHP2Shell対策が完了していれば問題ありませんか?
10月のPHP2Shell対策だけでは、今回の11月19日の脆弱性への対応が完了したとは限りません。
今回公開されたセキュリティアップデートは、10月の修正版よりも新しいリリースです。
10月にPHPを更新した企業も、11月の追加修正が適用されているか確認してください。
Q. PHP 8.6へ更新する必要がありますか?
今回の脆弱性に対応するためだけに、PHP 8.6へ移行する必要はありません。
PHP 8.2/8.3/8.4/8.5についても、それぞれセキュリティ修正版が公開されています。
既存システムとの互換性を確認しながら、現在使用しているPHP系統の修正版を適用する方法もあります。
ただし、PHP 8.2は2026年12月31日に公式サポートが終了するため、長期的な運用を考えると新しいPHP系統への移行も検討する必要があります。
PieceInnovationにご相談ください
今回のPHP脆弱性は、企業が自社ホームページの管理状況を見直すきっかけになります。
愛知県岡崎市の株式会社PieceInnovationでは、Webサイトの制作・開発だけでなく、公開後のセキュリティ対策や保守運用にも対応しています。
具体的には、PHP・WordPressの更新状況の確認、既存システムへの影響調査、セキュリティ対策、バックアップ・復旧体制の整備などをご相談いただけます。
また、以下のようなお悩みにも対応しています。
- PHPやWordPressのバージョンが古いままになっている
- 現在のサーバー管理会社が分からない
- 以前の制作会社と連絡が取れない
- PHPの更新によってサイトが停止しないか不安
- 古いWebシステムを安全に運用したい
- Webサイトのセキュリティ管理を外部に委託したい
他社で制作されたWebサイトについても、現在の状況を確認したうえで必要な対応をご提案します。
「PHPのバージョンが分からない」「管理会社が対応しているか不安」「古いWebシステムを安全に運用したい」
そのような企業様は、お気軽にご相談ください。
関連記事
- PHP脆弱性「PHP2Shell」最新情報|WordPressへの影響と対策
- WordPressのPHPバージョン確認方法|重大脆弱性への対応を解説
- PHP重大脆弱性の続報|AWS・XServer・お名前.comの対応状況
- ホームページのセキュリティ対策7選|中小企業が確認すべきポイント
参考・出典
- PHP公式:2026年のセキュリティリリース情報
- PHP公式:PHP 8 ChangeLog
- PHP公式:Supported Versions
- PHP公式GitHub:Security Advisories
- IPA:【事前準備のお願い】PHPのセキュリティリリース公開予定について(2026年11月19日)
- 窓の杜:「PHP」で17件の脆弱性に対処、認証不要のリモートコード実行につながる“致命的”なものも
- WordPress公式:Site Health Screen
※本記事は2026年11月20日時点で確認できた公式情報および報道機関の情報に基づきます。IPAの2026年11月19日付記事は、修正版の公開前に発表された事前注意喚起です。修正版やCVE番号、影響条件などの公開後の情報は、PHP公式サイトおよびセキュリティアドバイザリを優先して確認してください。